THE CRITERIA · v202506

組織を知る、328の問い。

気になるテーマやカテゴリから、基準とその背景を読み進めてください。

328項目をCSVで保存
問いの読み方
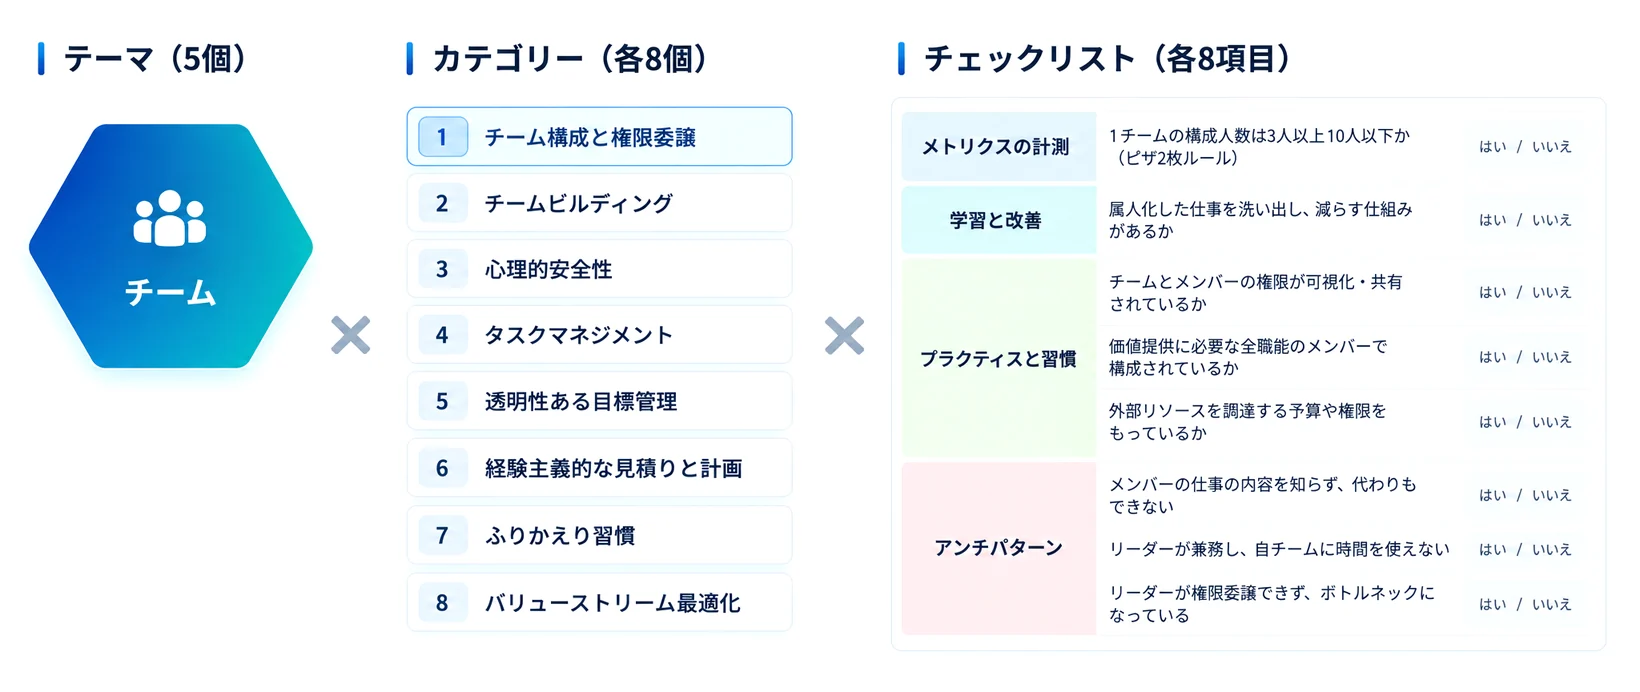
テーマ(5個)×カテゴリー(各8個)×チェックリスト(各8項目)。例としてチームの8カテゴリと、チーム構成と権限委譲の8つの問い(メトリクスの計測・学習と改善・プラクティスと習慣・アンチパターン)。

各カテゴリは8つの問いで構成されます。アンチパターンは手放したい慣習を確かめる問いで、「いいえ」が望ましい状態です。採点は逆転します。
8項目 · 条件をクリア

SYSTEM-8 / システム

セキュリティシフトレフト

このカテゴリから診断する
セキュリティシフトレフトはなぜ重要か?

簡単に言うと、セキュリティシフトレフトは「金融機関のセキュリティ監査システム」のようなものです。銀行の新店舗を開設する際、建物が完成してから「金庫室の防犯性が弱い」「監視カメラの死角がある」と指摘されて大規模改修するのと、企画・設計段階から内部監査部門が参画してセキュリティ要件を盛り込み、施工中も段階的に検証していくのでは、セキュリティレベルもコストも大きく異なります。後付けの対策は莫大な費用がかかり、運用上の制約も大きくなります。ソフトウェア開発も同じで、企画・設計段階からセキュリティ専門家が関与し、開発プロセス全体で継続的にセキュリティを検証することで、強固で運用しやすく、コストも抑えた安全なシステムを構築できるのです。

カテゴリ解説を読む
SYSTEM-8-1メトリクスの計測

CI/CDのパイプラインにソースコードの自動的なセキュリティチェック(静的解析または動的解析)が組み込まれていて、一定の基準を達さないとリリースされない仕組みになっているか。

SYSTEM-8-2学習と改善

セキュアコーディングについて、開発者を対象とした教育カリキュラムや研修を実施しているか。

SYSTEM-8-3プラクティス

専門的なアプリケーションセキュリティの知識を持つメンバーが、専任でセキュリティチームにおり、動向や最新情報をもとに自社サービスをレビュー・改善できているか。

SYSTEM-8-4プラクティス

OSSのライブラリやミドルウェアを使用する際、それらの脆弱性情報を自動的モニタリング・警告・パッチ適用するための仕組みまたはサービス等を利用しているか。

SYSTEM-8-5プラクティス

4半期から1年の間で定期的に、全体的なアプリケーションとインフラの脆弱性診断を受けているか。

SYSTEM-8-6アンチパターン

開発速度(デプロイ頻度)を低下させるようなセキュリティルールが、施行されていて現況に合わせたアップデートが行われていない。

SYSTEM-8-7アンチパターン

ソースコード中に、漏洩してはならない情報がハードコーディングされている。(それらを分離かつ暗号化して管理するようなツールまたは仕組みを導入していない)

SYSTEM-8-8アンチパターン

開発企画要件の段階で、設計レベルのセキュリティレビューが実施されていない。(Security by Designの未実施)