THE CRITERIA · v202506

組織を知る、328の問い。

気になるテーマやカテゴリから、基準とその背景を読み進めてください。

328項目をCSVで保存
問いの読み方
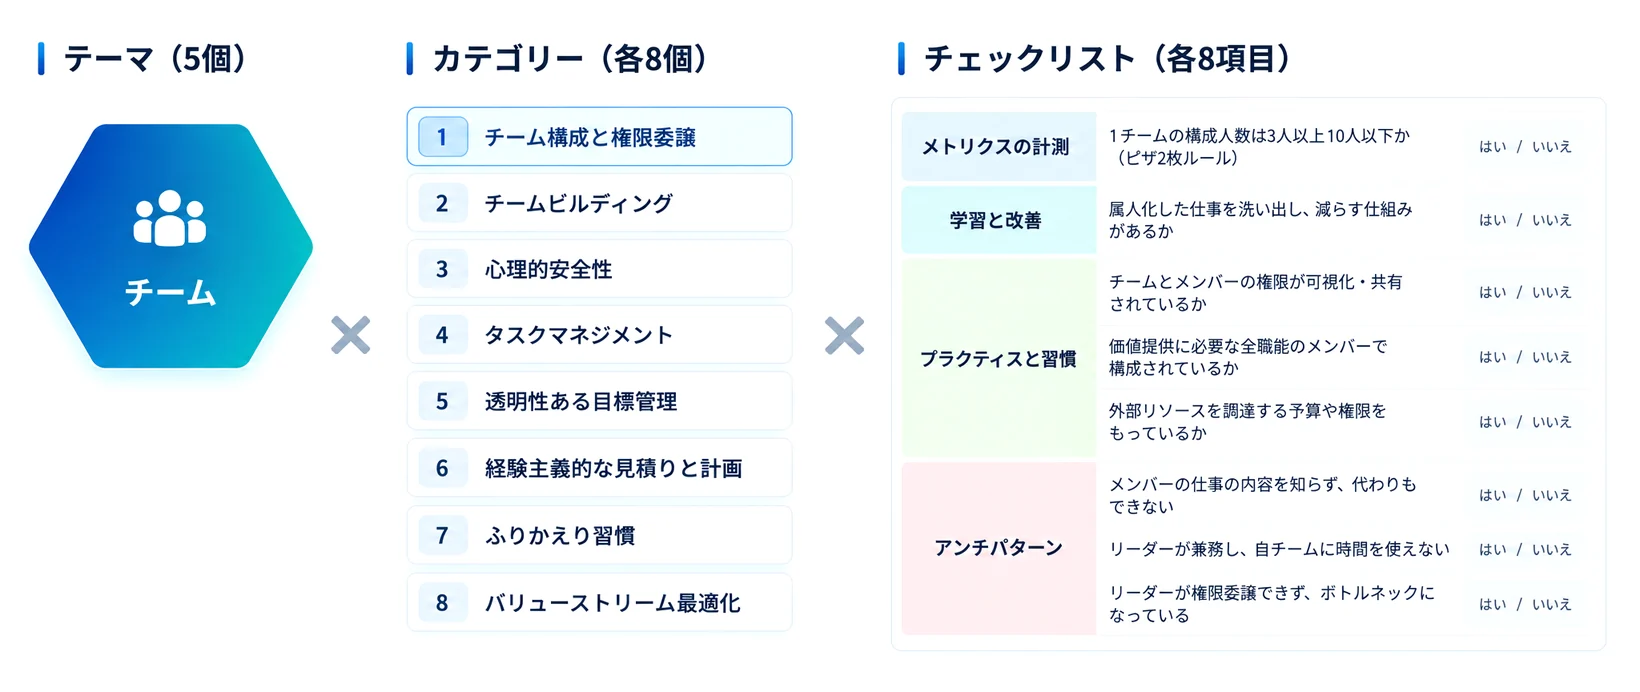
テーマ(5個)×カテゴリー(各8個)×チェックリスト(各8項目)。例としてチームの8カテゴリと、チーム構成と権限委譲の8つの問い(メトリクスの計測・学習と改善・プラクティスと習慣・アンチパターン)。

各カテゴリは8つの問いで構成されます。アンチパターンは手放したい慣習を確かめる問いで、「いいえ」が望ましい状態です。採点は逆転します。
8項目 · 条件をクリア

CORPORATE-8 / コーポレート

攻めのセキュリティ

このカテゴリから診断する
攻めのセキュリティはなぜ重要か?

簡単に言うと、攻めのセキュリティは「守りながら攻める戦略」のようなものです。スポーツで考えてみましょう。サッカーで全員が守備に回れば失点は減りますが、得点も取れません。逆に、守備を疎かにして攻撃だけに集中すれば、大量失点で負けてしまいます。優れたチームは、堅固な守備を維持しながら、攻撃の機会を最大化します。企業のセキュリティも同じです。過度なリスク回避でインターネットアクセスを制限したり、開発マシンへのソフトウェアインストールを禁止したりすれば、セキュリティリスクは下がりますが、従業員の生産性も大きく低下します。攻めのセキュリティとは、セキュリティリスクを適切に管理しながら、従業員の生産性を最大化し、事業のスピードを維持する戦略なのです。

カテゴリ解説を読む
CORPORATE-8-1メトリクスの計測

セキュリティ担当者の人事評価における評価基準に事業や従業員の生産性改善が組み込まれているか。

CORPORATE-8-2学習と改善

社内のセキュリティ担当者が、近年のセキュリティ動向やシフトレフト、リモートワークについて理解し、事業部門とともに開発リードタイムや生産性の改善のために必要な措置をおこなっているか。

CORPORATE-8-3プラクティス

インシデントレスポンスチームが、社内の専門家と事業責任者を含むチームにより構成されていて、インシデント時の予行練習をおこなっているか。

CORPORATE-8-4プラクティス

境界防御モデルではなく、ゼロトラストモデルのセキュリティネットワークを構築しているか。

CORPORATE-8-5プラクティス

セキュリティの意思決定は、定期的に行われている金銭的価値に換算されたリスクアセスメントにともない、費用対効果を定量的に評価した上で行われているか。

CORPORATE-8-6アンチパターン

管理・監視できない領域のITサービス・デバイスの利用が行われていること(シャドウIT)に対して対策が打てていない。

CORPORATE-8-7アンチパターン

"パスワードを定期的な変更を強制する"、"添付メールでパスワード付きZIP形式のファイルを送信し、別途パスワードをメールで送る"などの現在ではセキュリティ価値が低いとされるルールが残っている。

CORPORATE-8-8アンチパターン

従業員および経営幹部に対して、リモートワークのリスクなどの最新のトレンドなどが取り入れたセキュリティ教育がなされていない。